Site internet
RGPD et site vitrine : cookies, formulaire, ce qu’il faut faire
RGPD et site vitrine : quand le bandeau cookies est obligatoire, que dire sous le formulaire de contact, combien de temps garder les données. Méthode simple.
Votre site vitrine compte trois pages et un formulaire de contact. Vous ne vendez rien en ligne, alors le RGPD vous semble réservé aux grandes plateformes. Pourtant, dès qu’un visiteur vous laisse son nom et son e-mail, ou qu’un outil de statistiques s’installe sur son navigateur, vous êtes concerné. Voici ce qui est obligatoire, ce qui ne l’est pas, et comment vérifier votre site vous-même.
En bref : un bandeau cookies n’est obligatoire que si votre site dépose des traceurs soumis à consentement (publicité, réseaux sociaux, statistiques de type Google Analytics) ; il doit alors permettre de refuser aussi facilement que d’accepter. Votre formulaire de contact doit informer la personne de ce que vous faites de ses données, et vous ne devez les garder que le temps nécessaire.
Un site vitrine est-il vraiment concerné ?
Oui, à deux titres.
- Les cookies et autres traceurs relèvent de l’article 82 de la loi Informatique et Libertés. C’est ce texte qui impose, dans certains cas, de demander l’accord du visiteur avant de déposer un cookie.
- Les données que vous collectez, par exemple via un formulaire de contact ou de devis, relèvent du RGPD. Un nom, une adresse e-mail ou un numéro de téléphone sont des données personnelles, même si la personne est un client professionnel.
Ces deux règles s’appliquent quelle que soit la taille de l’entreprise. Et le sujet n’a rien de théorique : en 2025, sur les 83 sanctions prononcées par la CNIL, 21 concernaient les cookies et autres traceurs.
Bandeau cookies : obligatoire ou pas ?
Tout dépend de ce que votre site dépose réellement dans le navigateur des visiteurs. Les traceurs indispensables au fonctionnement du site n’exigent aucun accord, les autres si.
| Élément de votre site | Consentement requis ? |
|---|---|
| Cookie qui mémorise le choix du visiteur sur les cookies | Non |
| Cookie de connexion à un espace client | Non |
| Panier d’achat | Non |
| Outil de statistiques configuré selon les conditions d’exemption de la CNIL | Non, mais le visiteur doit être informé et pouvoir s’y opposer |
| Google Analytics | Oui, selon la CNIL |
| Pixel publicitaire (Meta, Google Ads…) | Oui |
| Boutons de partage des réseaux sociaux qui déposent des cookies | Oui |
Un site vitrine sans publicité, sans réseau social intégré et avec une mesure d’audience exemptée peut donc se passer de bandeau. Il doit tout de même expliquer, dans sa politique de confidentialité, quels traceurs il utilise et comment s’opposer à la mesure d’audience. À l’inverse, un seul pixel publicitaire rend le bandeau obligatoire.
La mesure d’audience sans consentement : à quelles conditions ?
La CNIL admet qu’un outil de statistiques fonctionne sans demander l’accord du visiteur, mais à des conditions strictes. Il doit servir uniquement à mesurer la fréquentation de votre site, pour votre seul compte. Il ne produit que des statistiques anonymes. Il ne suit pas les personnes d’un site à l’autre. Ses données ne sont ni croisées avec d’autres fichiers ni transmises à des tiers.
La CNIL recommande en plus de limiter la durée de vie du cookie, par exemple à 13 mois sans prolongation automatique, et de ne pas garder les données plus de 25 mois.
Google Analytics n’entre pas dans cette exemption : selon la CNIL, les outils dont le fournisseur peut réutiliser les données pour son propre compte en sont exclus, et elle cite Google Analytics en exemple. Si vous l’utilisez, il ne doit se déclencher qu’après un « Accepter ».
Les règles d’un bandeau valable
Si votre site a besoin d’un bandeau, il doit respecter quatre règles posées par la CNIL :
- Rien avant l’accord. Aucun cookie soumis à consentement ne doit être déposé tant que le visiteur n’a pas accepté.
- Refuser aussi simplement qu’accepter. La CNIL recommande un bouton « Tout refuser » à côté du bouton « Tout accepter », au même niveau.
- Une information claire. Le visiteur sait à quoi servent les cookies et qui les dépose, avec un lien vers le détail.
- Changer d’avis à tout moment. Retirer son accord doit être aussi simple que le donner, par exemple avec un lien « Gérer les cookies » dans le pied de page.
Accepter des conditions générales ne vaut pas consentement. Une fois le choix fait, la CNIL recommande, à titre de bonne pratique, de le conserver six mois avant de le redemander.
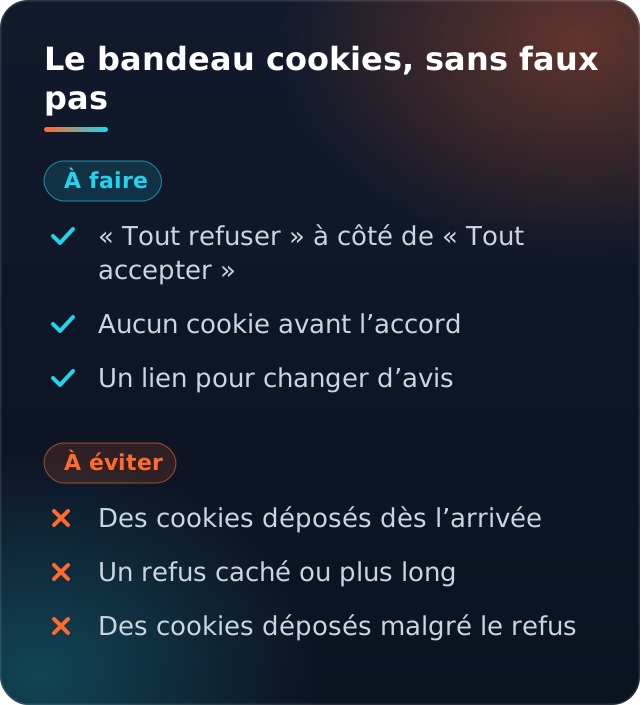
Ce sont les trois manquements relevés par la CNIL chez près de 90 organismes mis en demeure en 2021.
Vérifier les cookies de votre site en dix minutes
Une vidéo intégrée, une carte, un module de chat ou un pixel ajouté par un ancien prestataire peuvent déposer des cookies à votre insu. Voici comment le voir vous-même, avec Chrome ou Edge sur ordinateur :
- Partez d’un navigateur vierge, idéalement un nouveau profil. Évitez la navigation privée, qui bloque souvent les cookies tiers.
- Appuyez sur F12, ouvrez l’onglet « Réseau » (Network), puis chargez votre site sans toucher au bandeau.
- Regardez les requêtes : aucune ne devrait partir vers googletagmanager.com, google-analytics.com, doubleclick.net ou facebook.net avant votre accord.
- Dans l’onglet « Application », rubrique « Cookies », cherchez des noms comme _ga, _gcl_au ou _fbp. Ils sont souvent déposés au nom de votre propre site.
- Cliquez sur « Tout refuser », visitez deux ou trois pages, puis refaites les deux contrôles.
Si ces requêtes ou ces cookies apparaissent avant tout clic ou après un refus, votre bandeau ne fait pas son travail. Signalez-le à votre prestataire.
Cas fréquent : une architecte d’intérieur intègre une vidéo de présentation. Le lecteur vidéo peut déposer ses propres cookies dès l’affichage. Il faut alors bloquer la vidéo jusqu’à l’accord du visiteur.
Le formulaire de contact : ce qu’il doit dire
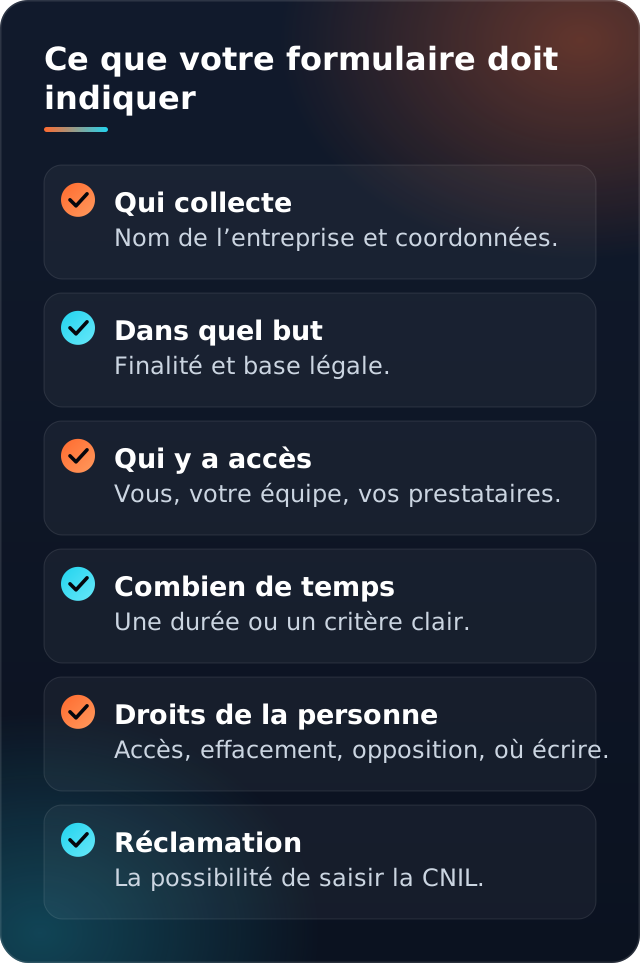
Le RGPD vous oblige à dire à la personne, au moment de la collecte, ce que vous ferez de ses données. La CNIL liste les informations à fournir :
- qui vous êtes : nom de l’entreprise et coordonnées ;
- pourquoi vous collectez les données (répondre à la demande, établir un devis) et sur quelle base légale ;
- qui y aura accès : vous, votre équipe, vos prestataires ;
- combien de temps vous les gardez, ou selon quels critères ;
- les droits de la personne : accès, rectification, effacement, opposition, limitation ;
- à qui écrire pour exercer ces droits ;
- la possibilité d’adresser une réclamation à la CNIL.
La CNIL admet une information à deux niveaux : quelques lignes sous le bouton d’envoi, puis un lien vers votre politique de confidentialité. Signalez les champs obligatoires, par exemple avec un astérisque, et ne demandez que ce qui sert vraiment : une date de naissance n’a rien à faire dans un formulaire de contact.
Voici une mention courte, à adapter à votre entreprise :
« Les informations de ce formulaire sont utilisées par [Nom de l’entreprise] pour répondre à votre demande, établir un devis si besoin et assurer le suivi de notre relation commerciale. Elles sont conservées trois ans après votre dernière prise de contact avec nous ou, si vous devenez client, pendant la durée de notre relation commerciale. Vous pouvez y accéder, les corriger, les faire effacer ou vous opposer à leur utilisation en écrivant à [adresse e-mail]. Vous pouvez aussi saisir la CNIL. En savoir plus : [lien vers la politique de confidentialité]. »
La case newsletter et la prospection
- Vous écrivez à des particuliers : il faut leur accord préalable, avec une case à cocher séparée et décochée par défaut. Une case précochée ne vaut pas consentement. Seule exception : vos clients, pour des produits ou services proches de ceux qu’ils ont déjà achetés, s’ils ont pu s’y opposer lors de la collecte puis dans chaque message.
- Vous écrivez à des professionnels : l’accord préalable n’est pas exigé si le message concerne leur métier. Ils doivent toutefois être informés et pouvoir s’y opposer facilement. La CNIL recommande là aussi une case décochée par défaut.
Dans tous les cas, chaque e-mail doit indiquer qui l’envoie et contenir un moyen simple de se désinscrire.
Combien de temps garder les demandes reçues ?
Le RGPD ne fixe pas de durée unique : elle doit être justifiée par l’usage. Pour un prospect qui vous a contacté sans devenir client, la CNIL retient comme référence trois ans à compter de la collecte ou du dernier contact venant de lui, par exemple une nouvelle demande ou un clic dans un de vos e-mails. Passé ce délai, vous pouvez lui demander s’il souhaite rester en contact. Sans réponse positive, supprimez ses données.
Pensez à tous les endroits où elles se trouvent : boîte de réception, tableur de suivi, logiciel de devis. Un tri annuel est une bonne habitude.
Une demande d’accès ou d’effacement appelle une réponse sous un mois, prolongeable de deux mois si elle est complexe, en prévenant la personne dans le premier mois.
Les obligations moins visibles
Le registre des traitements
Une entreprise de moins de 250 salariés bénéficie d’une dérogation, mais elle est étroite : elle doit quand même inscrire dans un registre ses traitements réguliers, comme la gestion des clients et des prospects ou la paie. En pratique, presque toutes les TPE doivent donc tenir un registre. Une ligne par usage suffit, avec la finalité, les personnes concernées, les données, qui y a accès (prestataires compris), les éventuels transferts hors de l’Union européenne, la durée de conservation et les mesures de sécurité. La CNIL propose un modèle simplifié.
Le contrat avec vos prestataires
L’hébergeur de votre site ou l’outil d’envoi d’e-mails traitent des données pour votre compte : ce sont des « sous-traitants ». La CNIL rappelle qu’aucune prestation ne devrait commencer sans un contrat qui encadre ces données : sécurité, confidentialité, information en cas de fuite, suppression ou restitution à la fin du contrat. Vérifiez que ces clauses figurent dans les conditions de vos prestataires.
La sécurité du site
Pour la CNIL, le chiffrement des échanges est obligatoire sur les pages qui transmettent des données personnelles, ce qui inclut votre formulaire. Elle recommande même le HTTPS sur l’ensemble du site, ainsi que la mise à jour régulière des composants (thème, extensions…). Voir aussi notre guide sur la sécurité informatique des petites entreprises.
Ce que vous risquez
Le RGPD prévoit des amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial, le montant le plus élevé étant retenu. Pour les dossiers simples, la CNIL utilise une procédure simplifiée, dont l’amende est plafonnée à 20 000 € pour une entreprise réalisant moins de 50 millions d’euros de chiffre d’affaires, avec une astreinte possible jusqu’à 100 € par jour de retard. En 2025, 67 de ses 83 sanctions ont été prononcées selon cette procédure. Les motifs les plus fréquents : une sécurité insuffisante, l’absence de réponse aux demandes de la CNIL et des demandes d’accès ou d’effacement restées sans suite.
Un autre risque est commercial : un bandeau sans bouton « Refuser » ou un formulaire sans explication fait hésiter le visiteur.
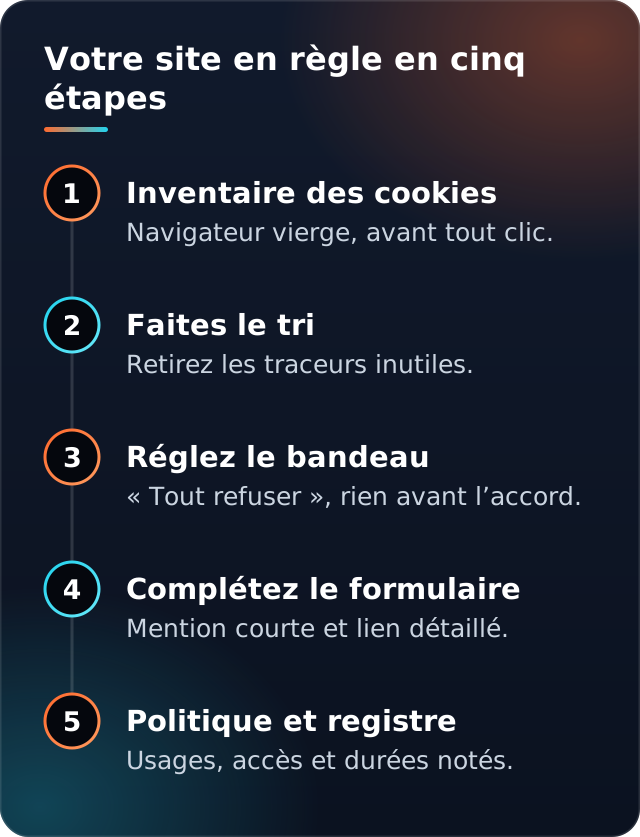
Mettre votre site en règle en cinq étapes
- Faites l’inventaire des cookies avec la méthode décrite plus haut, onglet « Réseau » compris.
- Supprimez ce qui ne sert à rien : ancien pixel, outil de statistiques que personne ne consulte, module de chat abandonné.
- Réglez le bandeau si des traceurs soumis à consentement restent : bouton « Tout refuser » visible, rien avant l’accord, lien pour changer d’avis.
- Complétez le formulaire : mention courte sous le bouton, champs obligatoires signalés, case newsletter décochée si vous en avez une.
- Rédigez votre politique de confidentialité et inscrivez vos traitements au registre, avec une durée de conservation pour chacun.
Relisez aussi vos mentions légales, une obligation distincte : notre article sur les mentions légales d’un site internet liste ce qu’elles doivent contenir selon votre statut. Une refonte de site web est aussi le bon moment pour repartir sur une base propre.
Un site vitrine simple, prêt à être mis en règle
Pas encore de site, ou un site à refaire ? MY BUSINESS LIFE crée votre site vitrine gratuitement : trois pages sur mesure, adaptées au mobile, avec un formulaire de contact. Chaque demande arrive par e-mail et dans votre espace client. Le site est en ligne en 48 à 72 heures après un échange de 15 minutes. Vous payez seulement l’hébergement, à partir de 15 € HT par mois, avec certificat HTTPS, sauvegardes et mises à jour, sans engagement. Nous intervenons partout en France. Découvrez l’offre du site vitrine offert.
Questions fréquentes
Un site vitrine sans cookies publicitaires doit-il avoir un bandeau cookies ?
Non, si tous ses traceurs sont exemptés de consentement : cookies techniques et mesure d’audience configurée selon les conditions de la CNIL. Il doit tout de même informer les visiteurs dans sa politique de confidentialité et leur permettre de s’opposer à la mesure d’audience.
Peut-on utiliser Google Analytics sans bandeau ?
Non. Selon la CNIL, Google Analytics n’est pas exempté de consentement. Il ne doit se déclencher qu’après l’accord du visiteur, sinon remplacez-le par une mesure d’audience exemptée.
Le bouton « Tout refuser » est-il obligatoire ?
Le refus doit être aussi simple que l’acceptation. La CNIL recommande pour cela un bouton « Tout refuser » au même niveau que « Tout accepter ». Un refus plus compliqué que l’acceptation fait partie des manquements visés par ses mises en demeure.
Combien de temps garder les messages reçus via le formulaire ?
Pour un prospect qui n’est pas devenu client, la CNIL retient comme référence trois ans à compter de la collecte ou de son dernier contact. Au-delà, demandez-lui s’il souhaite rester en contact, sinon supprimez ses données.
Une petite entreprise doit-elle tenir un registre des traitements ?
En pratique, oui. La dérogation prévue pour les entreprises de moins de 250 salariés ne couvre pas les traitements réguliers, comme la gestion des clients et des prospects. Le modèle simplifié de la CNIL suffit.